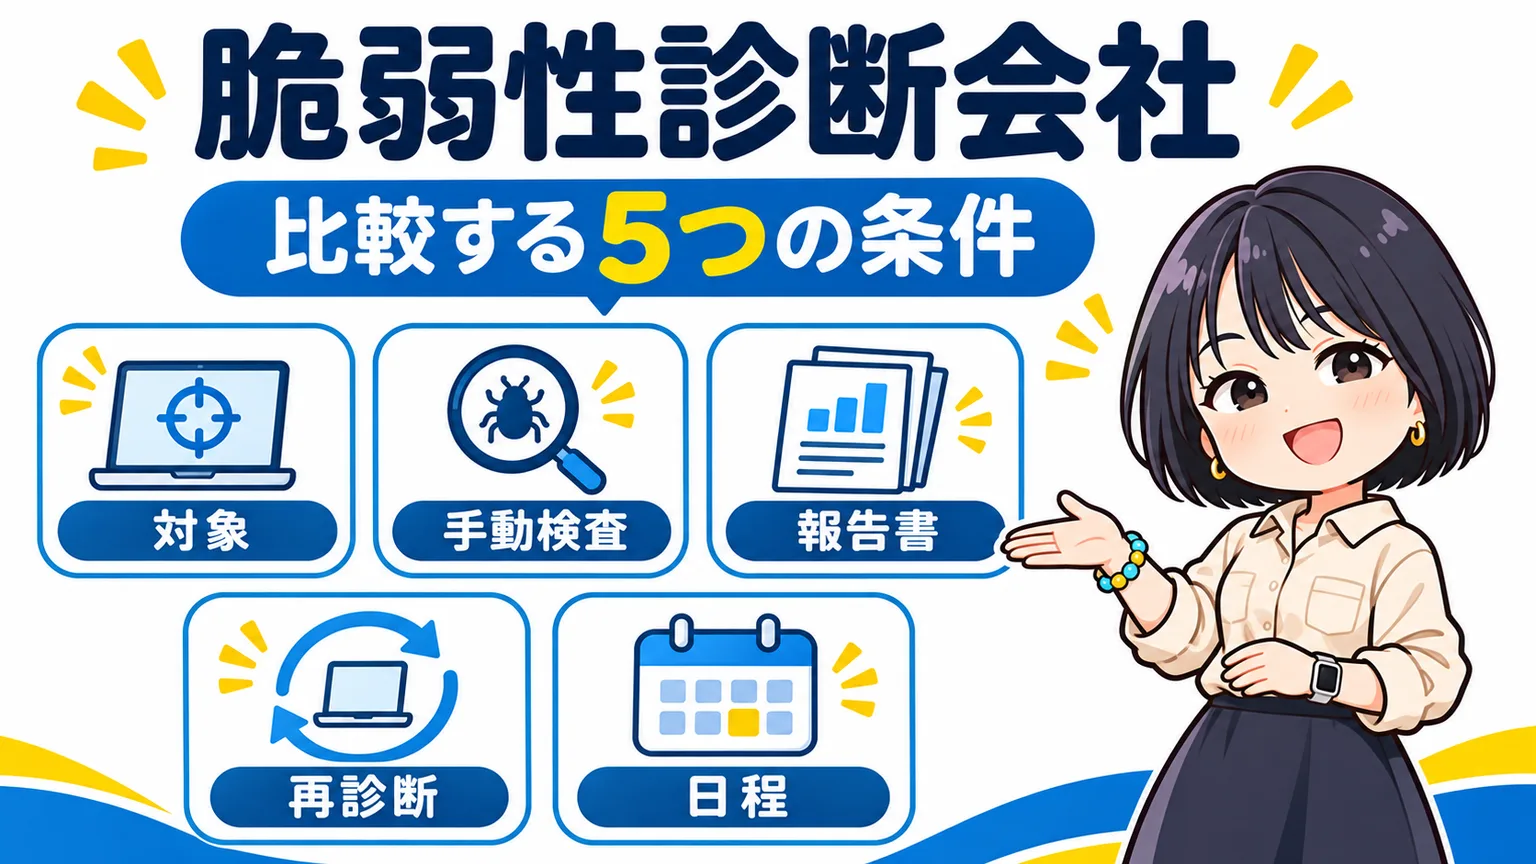
脆弱性診断会社を探すと、知名度の高い企業、低価格を掲げるサービス、手動検査を重視する専門会社など、さまざまな候補が見つかります。しかし、同じ「Web診断」でも、確認する機能や報告後の支援が違えば、見積もり金額を並べるだけでは選べません。大切なのは、自社の診断対象を整理し、手動検査の範囲・報告書・再診断・対応可能な日程を同じ条件で比べることです。この記事では、公式情報を確認した比較候補と依頼前の確認事項を整理します。おすすめを一社に決めつけず、担当者が自社に合う相談先を絞り込めるように解説します。
この記事のポイント
- 会社名や順位より先に自社の診断対象を整理する
- 手動検査の具体的な範囲を見積もり条件に含める
- 報告書と再診断を含む総額と日程で比較する
- 初回相談では秘密情報を送らず条件を揃える
脆弱性診断会社の比較候補と選ぶ基準
公式情報から比較候補を整理する
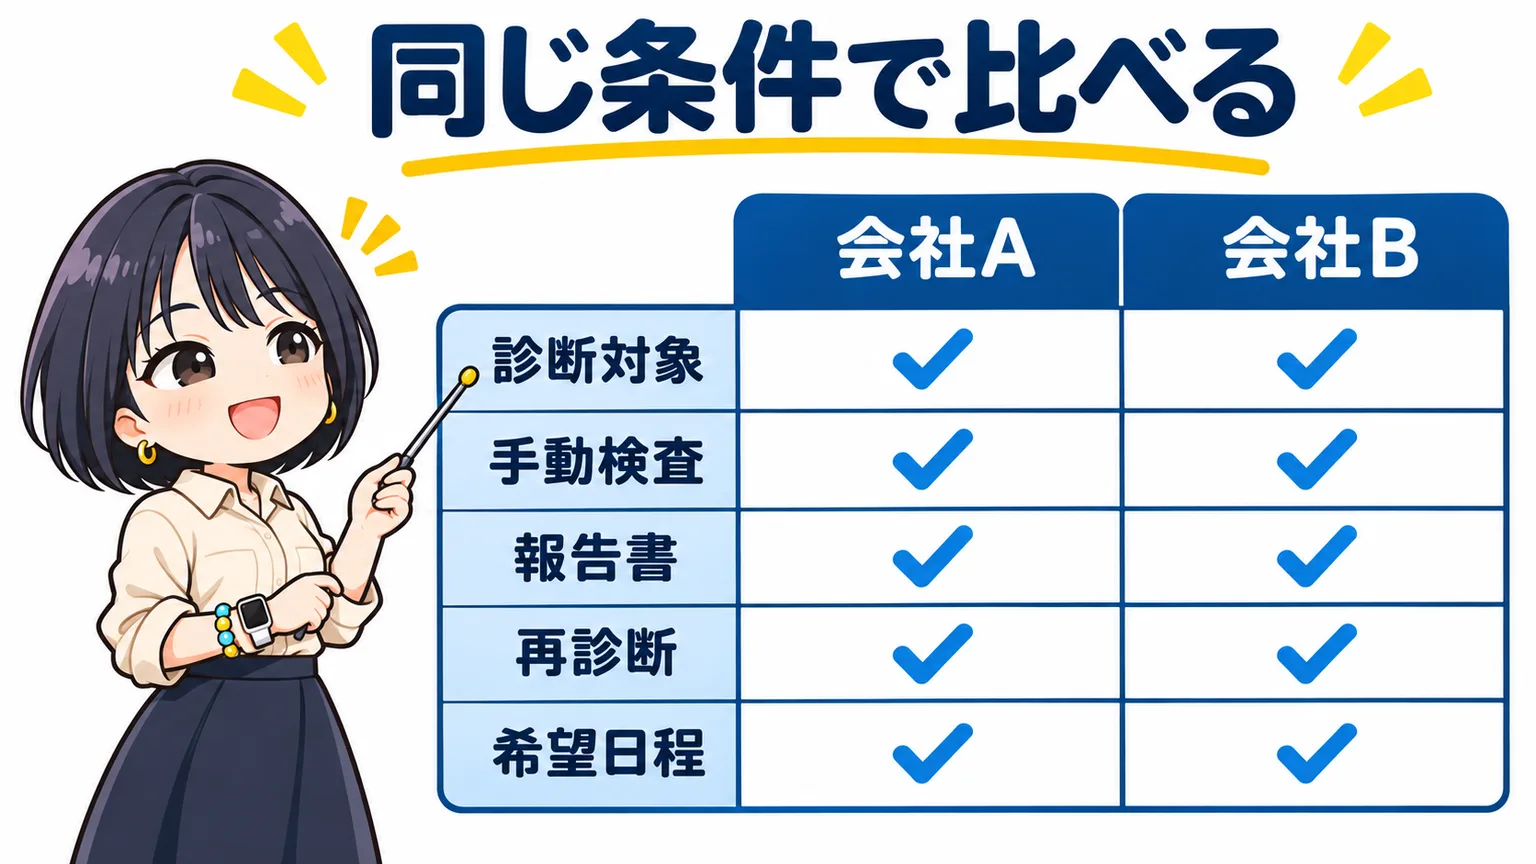
比較の出発点として、Webアプリケーション診断を公表している五社のサービス例を挙げます。診断会社や診断ベンダーを探す際は、会社単位に加えてサービス単位の条件にも目を向けましょう。網羅的な一覧や順位を付けたランキングではなく、公開情報から診断方式の違いを読み取るための候補です。並び順は評価順ではありません。記載した会社がセキュリティナビの掲載パートナーであることや、当サイトから紹介できることを示すものでもありません。
会社・公式サービスの例 | 公表情報で確認できる内容 | 相談時に揃えたい確認事項 |
|---|---|---|
GMOサイバーセキュリティ byイエラエ/Webアプリケーション診断 スタンダードプラン | ツールとエンジニアの手動診断を組み合わせ、Webアプリとそれを支えるサーバー側APIを対象とする | 対象API、認証方式、権限ごとの検査を見積もりへ含められるか |
ラック/Webアプリケーション診断 | ツール型や、ツールと手動を組み合わせる複数の診断メニューを案内している | 選ぶメニューに含まれる機能と手動検査、報告までの日程は何か |
NRIセキュアテクノロジーズ/Webアプリケーション診断 | 専門家による手作業を主要部分に用い、問題点と対策をまとめた報告書を提供する | 独自の業務機能や権限差をどこまで検証し、どの単位で報告するか |
セキュアスカイ・テクノロジー/Webアプリケーション診断 | 自社開発ツールと手動診断を組み合わせ、事前調査から報告・再診断までを案内している | 対象リクエスト数の数え方と、再診断の対象・回数・実施条件は何か |
EGセキュアソリューションズ/Webアプリケーション脆弱性診断 | 手動の抜き取りを含むプランや、ツールと手動を組み合わせるプランなどを案内している | 抜き取りと広い範囲の手動検査の違い、必要なプランと再診断条件は何か |
出典は表に記載した各社の公式サービス案内です。情報確認日は2026年11月15日で、料金、受付状況、提供条件は変わる場合があります。表の右列は依頼側が確認するための比較視点であり、各社の対応可否を断定したものではありません。候補に相談するときは、該当する公式サービス名を伝えて、現在の提供条件を確認してください。
この段階では、最も有名な会社を決めるより、自社の対象を扱うサービスを二、三社に絞る方が実務的です。たとえば会員サイトの権限差を確認したい場合と、公開サーバーの状態を確認したい場合では、相談する診断メニューが違います。同じ会社でもプランの違いを確かめてから、費用や日程の比較へ進みましょう。
診断対象と認証後の範囲を合わせる
最初に整理したいのは、会社の評価ではなく「何を確認してほしいか」です。Webサイト、Webアプリケーション、API、サーバー、クラウドの設定では対象も手法も変わります。自社の対象がどれに当たるか曖昧なら、公開サイトの構成と重要な機能を簡単に説明し、診断会社へ対象の切り分けから相談してください。
特にログイン機能がある場合は、ログイン前のURLだけで対象を伝えないことが大切です。一般利用者、契約企業の管理者、自社の運用担当者など、権限によって見える情報や操作できる内容が違います。「ログイン後も診断する」という回答だけでなく、別の利用者のデータへアクセスできないか、管理者だけの操作を一般利用者が実行できないか、といった確認を含むか聞きましょう。
画面数が同じでも、裏側で呼び出すAPIや操作の組み合わせが増えれば、確認する範囲は変わります。見積もり単位も画面、画面遷移、リクエスト、エンドポイントなどがあり、名称が似ていても同じ数量とは限りません。各社に数え方を説明してもらい、対象外となる機能も一覧に残すと、安い見積もりの理由を読み違えにくくなります。
自動検査と手動検査の内訳を見る
自動検査は、決められた条件で多数の対象を繰り返し確認する場面に向きます。一方、サービスの仕様を踏まえて操作順や権限差を考える検査では、人による判断が必要になることがあります。「手動診断あり」という一文だけでは、検出結果を人が確認するのか、業務の流れに沿って追加の検査をするのかまでは分かりません。
確認するときは、「予約を確定した後に別の権限で変更できないか」「承認を経ずに処理を完了できないか」など、自社の重要な操作を具体的に挙げると伝わりやすくなります。この説明を使い、検査してほしい業務上の条件を診断会社と具体的に共有します。診断会社に、その機能をどのプラン、どの検査範囲で扱うか説明してもらいましょう。
すべてを手動にすれば必ず最適、すべてを自動にすれば十分、という選び方はできません。重要な機能に検査時間を確保し、共通項目はツールも使うなど、目的に応じて組み合わせを考えます。予算を抑える必要がある場合も、機械的に最安プランへ落とすのではなく、何を残し何を対象外にするかを合意してから判断してください。
報告書と再診断まで比較する
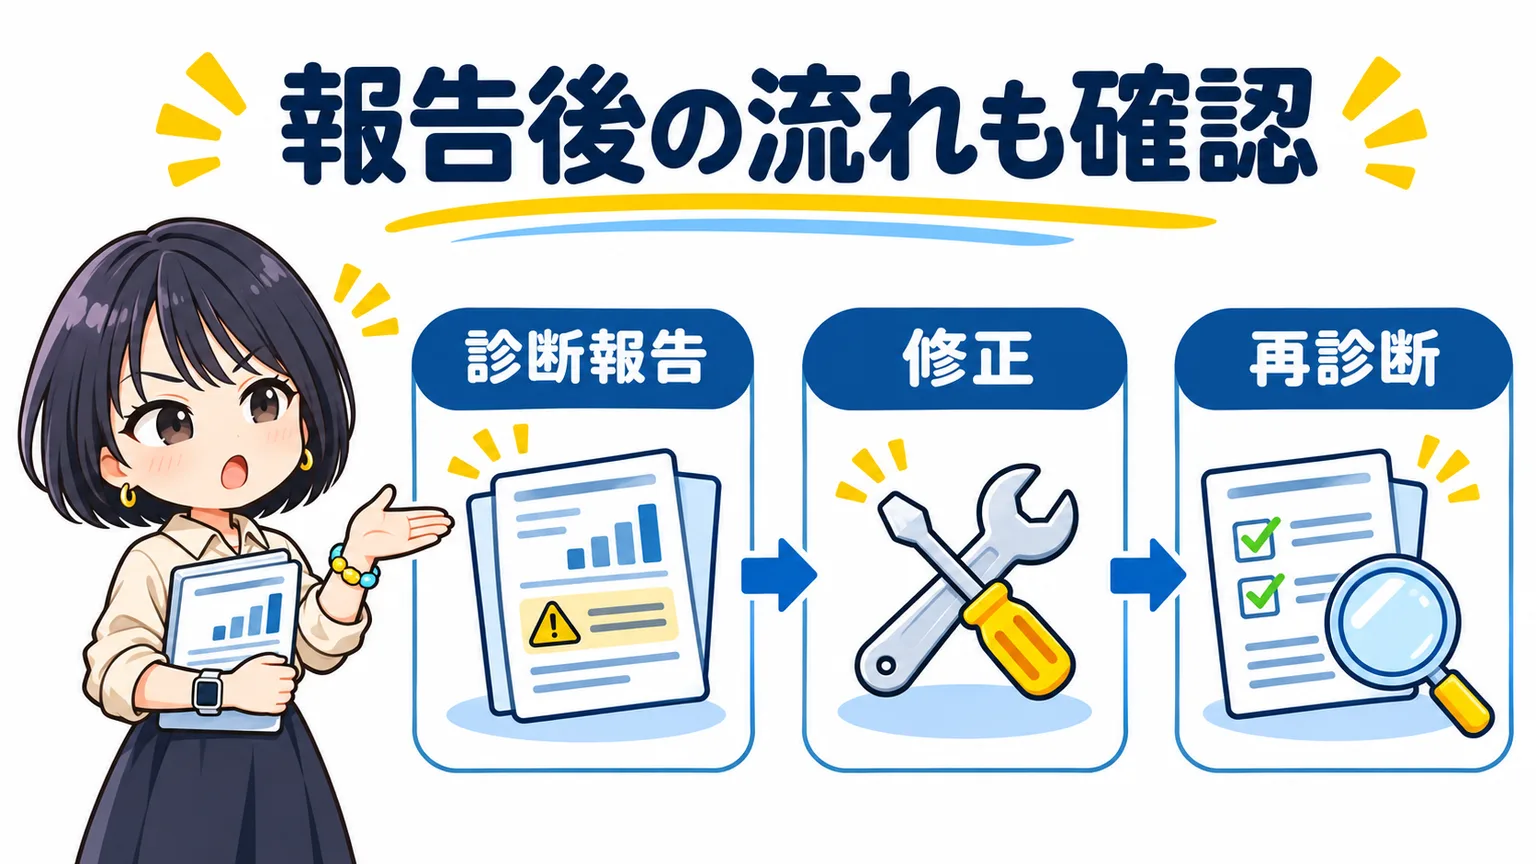
診断の成果は検出件数だけでは判断できません。報告書を受け取った開発担当者が、問題の発生箇所、再現する条件、想定される影響、修正の方向性を理解できるかが重要です。契約前に匿名化された報告書のサンプルを見せてもらい、経営層への説明用の要約と、開発担当者向けの詳細がどう整理されるか確認しましょう。
「重大な問題が見つかったときは、正式な報告書を待たずに連絡してもらえるか」「仕様との違いが分からない指摘は、誰に質問できるか」も比較に含めます。詳細な報告書が付いていても、質疑の期限や回数が自社の修正工程に合わないと、対応が止まる場合があります。報告会、開発会社を交えた説明、質疑対応が基本料金に含まれるかを分けて確認してください。
さらに、修正した箇所を再確認する再診断の条件を揃えます。無償という表示があっても、対象となる危険度、初回の指摘箇所に限るか、回数、申込期限などが異なります。初回診断後に機能そのものを作り替えた場合は、新しい診断範囲として扱われる可能性もあるため、変更の程度と費用の考え方を先に聞いておくと安心です。
受付開始に向けた準備は、無料の会員登録から進められます。診断の新規受付は現在準備中です。
脆弱性診断会社へ相談する準備と手順
見積もり条件と希望日程を揃える
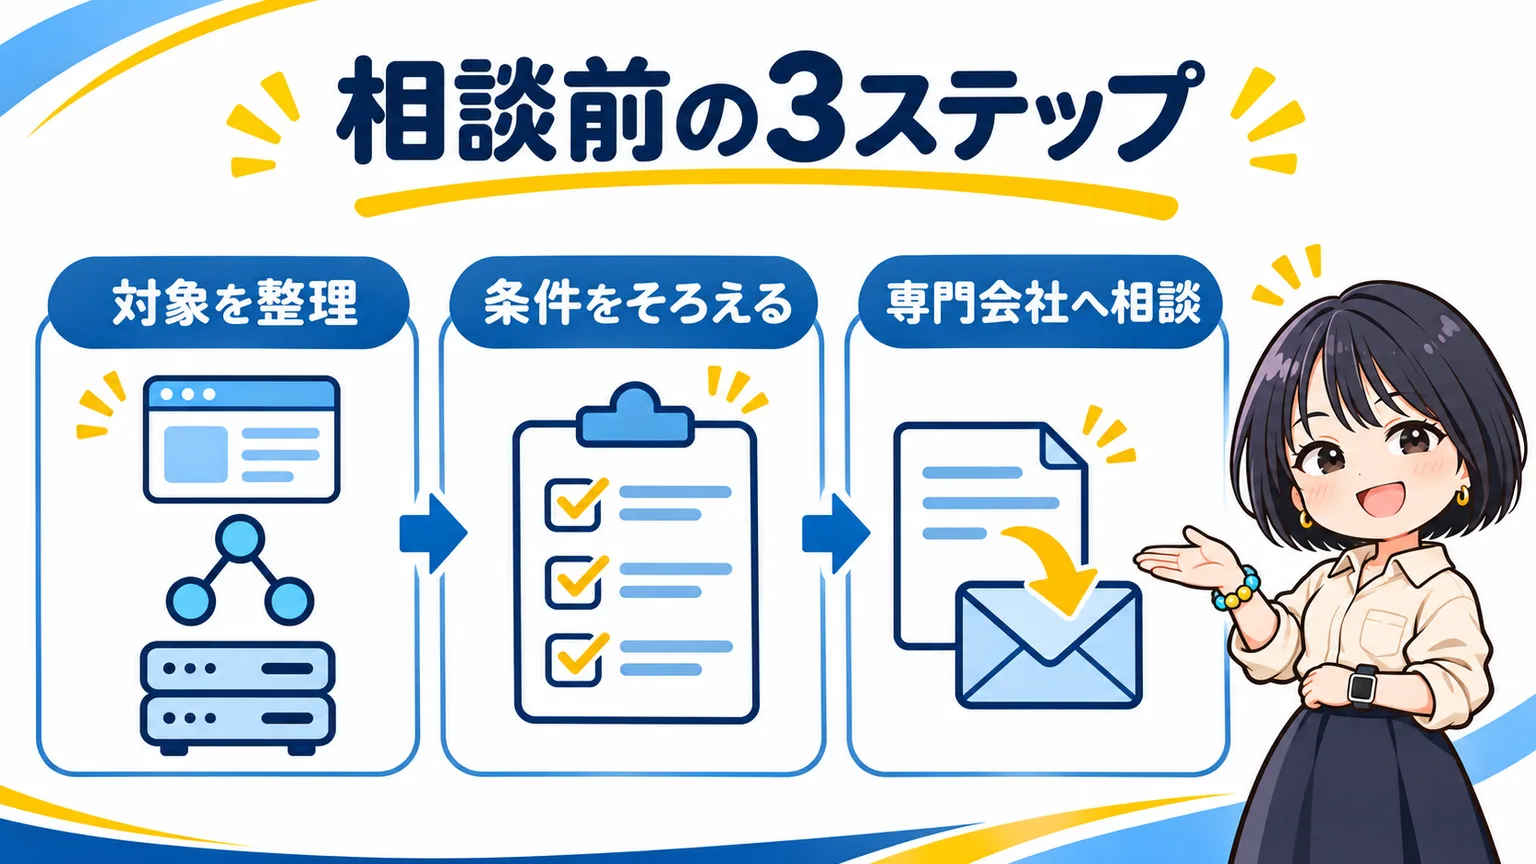
複数社へ相談するときは、同じ依頼条件を一枚に整理して渡します。会社ごとに異なる説明をすると、金額の差が診断品質によるものか、対象範囲の差によるものか判断できません。最初の依頼書を詳細に作り込みすぎる必要はなく、分かっている情報と未確定の情報を分けて書けば十分です。
- 対象の種類、公開URLやシステム構成の概要、重要な業務機能
- ログインの有無と権限の種類、画面・APIなどのおおよその規模
- 診断したい環境、本番との違い、実施できない時間帯や操作
- 報告書の利用目的、希望納品日、社内や開発会社の修正予定
- 再診断、報告会、質疑対応について確認したい条件
日程は「診断に何営業日かかるか」だけで比較しないでください。着手前の調査や対象確定、診断用アカウントの準備、報告書の作成、修正、再診断にも時間が必要です。各社が案内する最短納期が、申込日から数えるのか、対象確定後の診断開始日から数えるのかを確認し、自社のリリース日から逆算しましょう。
費用も初回の基本料金に加え、対象の追加、環境の追加、報告会、再診断などで増減する可能性があります。見積書では、含むものと含まないもの、追加費用が発生する条件を明記してもらいます。比較の進め方は、価格より先に診断範囲を揃える見積もりの考え方も参考にしてください。
体制と基準適合の根拠を確認する
会社の実績や第三者の基準への適合は、相談先を考える手がかりになります。ただし、知名度や認定のマークを見ただけで、自社のシステムに必要な検査まで含むと判断しないようにしましょう。類似する認証方式や業務機能の診断経験、実際に担当するチーム、追加の専門家へ相談できる体制を、答えられる範囲で確認します。
公的な情報を調べる入口として、IPAの情報セキュリティサービス基準適合サービスリストがあります。制度はサービスの基準適合を調べる参考になりますが、リストへの掲載はIPAによる保証を意味しません。会社名だけでなく、依頼しようとするサービス名、登録内容、有効期限も確認してください。
取引先や監査のために診断が必要なら、提出先が求める条件を先に入手します。必要な診断対象、報告書の形式、実施時期、再診断の扱いが不明なまま申し込むと、納品後に資料が足りないと分かる可能性があります。「監査に使える報告書ですか」という広い聞き方より、提出要件を共有し、どの項目を満たせるか確認する方が具体的です。
なお、担当者の資格や経験だけで検出の完全性が保証されるわけではありません。実施した範囲と確認できなかった範囲を説明してもらえること、重要な問題への連絡方法が決まっていることも、依頼先を選ぶ判断材料に含めましょう。
初回相談で秘密情報を送らない
相談を早く進めようとして、本番の管理者パスワード、APIキー、実際の顧客データを最初の問い合わせフォームへ送る必要はありません。まずは対象の概要と希望条件を共有し、詳しい資料や診断用アカウントの受け渡し方法を診断会社と決めてから準備します。構成図にも非公開の情報が含まれる場合があるため、初回は必要な範囲へ情報を絞ってください。
診断を実施する前には、対象の管理者や運用担当者との調整も必要です。自社のサイトでも、外部の決済サービス、共有基盤、他社のAPIまで自由に診断できるとは限りません。所有・管理の範囲と必要な許可を確認し、診断対象のドメインや環境、時間帯、除外操作、異常時に中止する条件を関係者と揃えます。
テスト環境を使う場合は、本番と認証設定や機能が異ならないかも伝えます。本番に近づけるために実データをそのまま持ち込むのではなく、検査に必要な操作を再現できるダミーデータや診断専用のアカウントを用意する方針を相談しましょう。資料の整理には、診断会社に相談する前に用意しておきたい情報も活用できます。
脆弱性診断会社は同じ条件で選ぶ
おすすめの脆弱性診断会社は、すべての企業に共通する一社ではありません。自社の対象を診断できること、重要な機能に必要な手動検査を含められること、報告書を修正へつなげられること、再診断まで無理なく計画できることを優先して選びましょう。同じ条件で比較して初めて、費用や納期の違いを意味のある判断材料にできます。
候補が絞れないときは、診断対象と依頼目的を先に整理し、その対象を扱う専門会社へ相談してください。セキュリティナビの会社検索・比較や掲載企業への紹介は、現在準備中です。当面の問い合わせ窓口は、必要な診断の種類や相談内容を整理するためにご利用ください。この記事で挙げた会社への紹介や、対応可能な日程を確約するものではありません。
会員向けのサイト診断受付と、専門会社の比較・紹介は別のサービスです。サイトの基本的な確認と、複雑な権限や業務機能まで踏み込む専門診断では、確認する範囲が異なります。重要な業務システムについては、必要な検査を扱う専門会社へ対象を具体的に伝え、依頼目的に合う確認方法を選びましょう。