脆弱性診断を依頼したいものの、予算が限られていて、できるだけ安いサービスを探している方もいるでしょう。ただ、表示価格が低くても、ログイン後の画面が対象外だったり、修正後の再診断が別料金だったりすると、必要な確認を終えるまでの費用は変わります。安いことだけで品質を判断せず、何をどこまで確かめたいのかを先に整理することが大切です。この記事では、対象範囲、自動と手動の役割、報告書や再診断の条件から比較する方法を解説します。無料ツールを使う場合の作業負担や、検査を削りすぎずに費用を抑える準備も確認しましょう。
この記事のポイント
- 安さの理由を対象範囲と確認方法から読み解く
- 無料ツールでも準備と結果判断の人件費を見込む
- 報告書と再診断を含めた総費用で比較する
- 重要な検査を残し重複や準備不足を減らす
安い脆弱性診断の範囲と限界を知る
価格より先に目的と対象を決める
最初に決めたいのは、今回の診断で何を判断するかです。公開サイトの設定を点検したいのか、会員が他人の情報を見られないか確かめたいのか、取引先へ報告書を提出したいのかによって、選ぶ範囲は異なります。目的が曖昧なまま最安プランを選ぶと、契約後に必要な画面や検査を追加することになり、比較をやり直す負担が生まれます。まずは目的、対象、結果を使う相手を短いメモにしましょう。
対象の数え方にも注意が必要です。画面数、通信の数、APIの窓口、ドメイン、サーバーのIPアドレスなど、料金の単位はサービスによって違います。見た目が一画面でも、検索、更新、ファイル送信など複数の処理を持つ場合があります。一方で、同じ仕組みから作られた多数の表示ページをどう数えるかも会社ごとに確認が必要です。画面数と検査する処理の数を同じものとして扱わないことが、見積もりのずれを減らします。
たとえば会社案内と問い合わせフォームだけのサイトと、購入や会員情報の変更までできるサイトでは、確認したい操作が違います。「一サイト定額」という表示でも、管理画面、別のドメイン、スマートフォン専用の機能まで含むとは限りません。対象に入るものと入らないものを一覧にし、提出先がある場合は必要な報告書の条件も先に聞いてください。
自動と手動の役割を分けて考える
自動診断は、設定した対象に対して決まった検査を繰り返す用途に役立ちます。変更のたびに同じ観点で確認したい場合や、担当者が継続して結果を確認できる場合にも選択肢になります。価格が抑えられているから無価値ということではありません。ただし、ツールがログインを維持できず途中から公開画面だけを調べていた場合など、想定した範囲へ届いていなければ、その結果の読み方は変わります。
手動診断を含むプランでは、誰が何を操作して確認するかを聞きます。一般会員と管理者の権限の違いや、申請から承認までの手順など、サービス固有のルールを理解して確かめる作業が必要になるためです。「手動あり」が、ツールの検出結果の確認を意味するのか、操作や権限を変えて検証する作業も含むのかは、名称だけでは判断できません。必要な機能について具体的に質問しましょう。
自動と手動を組み合わせても、あらゆる欠陥がなくなる保証にはなりません。対象、時間、利用できるアカウント、実施する項目によって、確認できる内容は変わります。金額や検査項目の多さだけで順位を付けず、今回知りたいことに対応する作業が含まれているかを確かめるのが実用的です。
無料ツールにも準備と判断が要る
無料で利用できるOSSの診断ツールもあります。ZAPはその一つですが、ソフトウェアの利用料がかからないことと、社内の作業費がかからないことは別です。対象の整理、認証の設定、検査する操作の登録、結果の確認、修正の相談まで、誰かが作業を担当する必要があります。担当者の経験や作業時間を見込まずに内製化すると、実行できても結果を次の対応へつなげられないことがあります。
ZAP公式のActive Scanの説明では、選んだ対象へ既知の攻撃を試すこと、他者が所有するWebアプリケーションへ使用しないこと、アクセス制御など論理的な問題には自動スキャンの限界があることを説明しています。URLを知っているだけでは、検査を実施してよいことにはなりません。委託先を含む対象の権限と許可を確認し、影響のある操作をどこまで認めるかも合意してください。
実行前には、検証環境を使えるか、テストデータを準備できるか、異常時に誰が停止するかを決めます。注文やメール送信が発生する機能では、通常利用と区別できる準備も必要です。結果を読み解ける担当者がいない場合は、ツールを導入する案と、結果確認や説明まで外部へ頼む案の両方で作業分担を比較すると、現実的な予算を組みやすくなります。
報告と再診断まで費用に含める
診断費用は、検査を実行する料金だけで比較しないようにしましょう。報告書に何が書かれるかによって、開発担当者が修正へ進めるかも変わります。影響する機能、問題が起きる条件、確認の根拠、対応方針が分かるか、匿名化されたサンプルで確かめてください。危険度の一覧だけで十分なのか、取引先への説明や社内の承認にも使うのかを分けると、必要な成果物を選びやすくなります。
修正後の再診断は、基本料金に含まれる場合と、別料金になる場合があります。含まれる場合も、回数、申込期限、確認する範囲を聞いてください。報告された箇所だけを見直すのか、変更による周辺への影響まで検査するのかは同じではありません。修正に時間がかかる見込みなら、再診断を利用できる期間と社内の開発予定が合うかも、契約前に確認しておきます。
見積書では、初回の検査、結果への質問、報告会、再診断、追加対象の扱いを分けて見ます。月額表示のプランは、月ごとに解約できるとは限りません。年間契約か、最低利用期間があるか、対象追加でいくら変わるかを確認し、税の扱いも揃えて支払総額を比較しましょう。診断で指摘された部分の改修費は別に必要になることがあるため、検査費だけで予算を使い切らないことも大切です。
修正確認の日程を決める際は、開発担当者が対応できる時期も揃えます。診断終了日だけを優先すると、再診断の期限内に改修が終わらない場合があります。費用と日程を一緒に確認することで、契約に含まれる確認機会を使える計画にしましょう。
受付開始に向けた準備は、無料の会員登録から進められます。診断の新規受付は現在準備中です。
安い脆弱性診断を条件から選ぶ
比較条件を一枚に揃えて見積もる
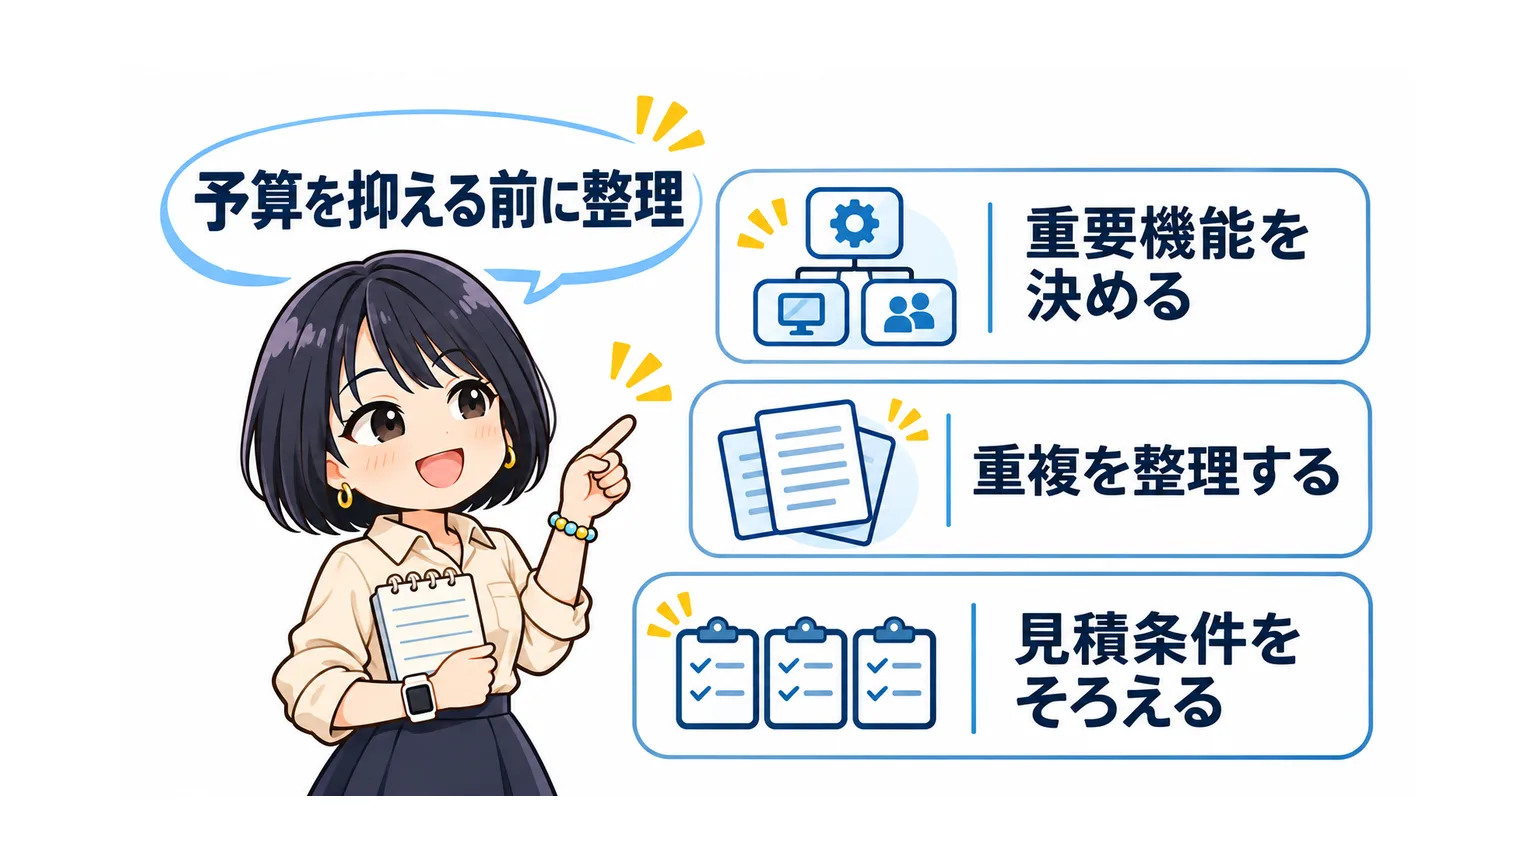
複数社へ依頼する場合は、同じ対象情報と質問を渡してください。会社ごとに異なる説明をすると、料金差が作業量の差なのか、サービスの差なのか判断しにくくなります。システムの全体図がなくても、機能一覧、ログインの有無、利用者の種類、外部との接続、確認したい目的をまとめるところから始められます。資料が不足している箇所は、不明と記載して見積もりの前提を確認します。
比較する項目 | 揃えて伝える情報 | 確認する条件 |
|---|---|---|
対象の数え方 | 画面、処理、APIの一覧 | 基本料金の上限と追加単位 |
認証と権限 | ログイン方法と利用者の種類 | 認証後や権限の検査範囲 |
実施方法 | 重点的に確かめたい機能 | 自動と手動の作業内容 |
報告と質問 | 開発担当と提出先の用途 | 報告書、説明、質問対応 |
修正後の確認 | 改修予定と担当者 | 再診断の期限、回数、範囲 |
対象の追加や日程変更で金額が変わる条件も残します。定額プランでも、認証方式に対応できない、特定の機能を対象外とするなどの制約があれば、目的に合わないことがあります。分からない項目は空欄のまま価格だけを比較せず、回答を得てから判断しましょう。会社選びの確認項目は、脆弱性診断会社の比較と依頼先選びでも整理しています。
見積もりを受け取った後は、基本プランと追加項目を分け、任意の項目を外した場合に何が分からなくなるかを聞きます。報告会を省いて書面の質問で進められるのか、次回の対象を先に整理できるのかなど、自社の体制で代替できる作業から相談しましょう。契約を急ぐより、残す作業の理由を説明できることを優先してください。
省ける作業と残す検査を分ける
費用を抑える第一歩は、重要な検査を機械的に削ることではなく、対象の重複や準備不足を減らすことです。同じ仕組みの表示ページが多い場合は、代表する画面で確認できる範囲を診断会社へ相談します。ただし、表示が似ていても、扱うデータや利用できる権限が違えば、同じ条件とは限りません。自社の判断だけでまとめず、対象から外す理由と、その判断で残る未確認事項を共有してください。
事前に機能一覧や操作手順を揃え、使えるテストアカウントを準備し、既に把握している不具合を伝えることも役立ちます。認証や利用制限で作業が止まる状況を減らせれば、診断以外の確認の往復を抑えられます。検査用に必要な例外設定がある場合は、管理担当者と相談し、対象と期間を限定してください。費用を下げるために、通常運用の保護設定を無計画に解除する必要はありません。
予算内で一度に終えられない場合は、重要な機能を先に確認し、残りを別の計画にする方法もあります。たとえば個人情報を表示する画面や権限を変更する操作は、その影響を踏まえて優先順位を相談します。段階に分けるなら、今回は調べない範囲と次に確認する条件を記録してください。未確認の機能まで含めて「診断済み」と説明しないことが、社内外の認識のずれを防ぎます。
小さな確認から必要な検査へ進む
まず公開ページの基本設定を確認したい場合と、会員機能や業務上の操作を詳しく検査したい場合を分けて考えます。公開範囲の点検で気付きが得られても、それだけでログイン後の情報管理や操作の正しさまで確認できたことにはなりません。目的に合った小さな範囲から始める選択はできますが、その結果をどこまでの判断に使うかは、対象と検査項目に合わせる必要があります。
特に、取引先から「脆弱性診断の実施」を求められた場合は、独自に選んだ安価な確認で条件を満たすか、依頼元へ聞いてください。必要な対象、報告書の内容、実施時期、第三者による検査が求められるかなどを先に揃えます。提出条件があるのに、まず契約してから受け入れられるかを相談すると、検査の追加ややり直しにつながりかねません。
また、公開後も更新や機能追加があるなら、一回の診断と日常の確認を別に計画します。IPAもWebサイトの対策の定期的な確認や、新しいページを公開する前などの確認を案内しています。初回費用だけでなく、どの変更をきっかけに再び専門的な検査を頼むか決めておくと、予算を継続的に確保しやすくなります。診断方法の違いを整理したい場合は、脆弱性診断サービスの種類と選び方も参考にしてください。
契約前に修正と運用の担当を決める
診断で問題が見つかっても、修正する人が決まっていなければ対応が止まってしまいます。自社開発なら開発担当者、制作を外注しているなら委託先と、結果を受け取った後の動きを確認してください。診断会社が報告や対策の説明まで行う場合でも、実際のソースコードの改修やサーバー設定の変更まで含むとは限りません。見積もり時に、検査と修正の担当を分けて確かめます。
報告書は、担当者が問題を再現し、修正方針を検討できる内容かを見ます。質問できる期間や窓口、緊急性の高い問題が見つかった場合の連絡方法も聞きましょう。依頼する側では、誰が社内の優先順位を決め、誰が実装し、誰が再診断を申し込むかを用意します。すぐに直せない項目が出た場合も、対応を見送る理由と再確認の時期を残すことで、放置と区別できます。
検査が終わったら、使用したアカウントや一時的な設定を片付ける担当も必要です。成果物に機密情報が含まれる可能性を踏まえ、共有先と保管先を決めてください。安いプランを活用する場合でも、前後の作業を社内で担えるかまで確認すると、契約後の負担を見積もりやすくなります。料金の低さより、必要な対応を最後まで回せる体制かという視点を持ちましょう。
安い脆弱性診断を条件で見極める
安い脆弱性診断を選ぶときは、価格の表示よりも先に、目的と対象を明確にします。そのうえで、自動と手動の作業内容、報告書、質問対応、修正後の再診断を同じ条件で比較してください。社内で用意できる資料やアカウントを整え、重複する確認を相談することは、重要な検査を残しながら費用を抑えるための具体策になります。
無料のツールを使う場合にも、準備、結果の判断、修正に必要な人の時間を含めて検討しましょう。予算の都合で対象を分ける場合は、未確認の範囲と次に調べる計画を残します。どの方法を選んでも、今回の結果だけでサイト全体の安全を保証するものではありません。確認できたことと、これから対応することを分けて説明できる状態を目指してください。
セキュリティーナビの会員向け診断は、公開サイトの基本設定とページ巡回を含む別機能です。専門会社による認証後の機能や権限の検査と同じ範囲ではありません。現在は新規診断受付と会社紹介・比較が準備中で、会員登録、メール認証、サイト追加、所有確認の準備まで進められます。登録後すぐに診断が実行されるものではないため、必要な検査範囲を整理しながら準備を進めてください。